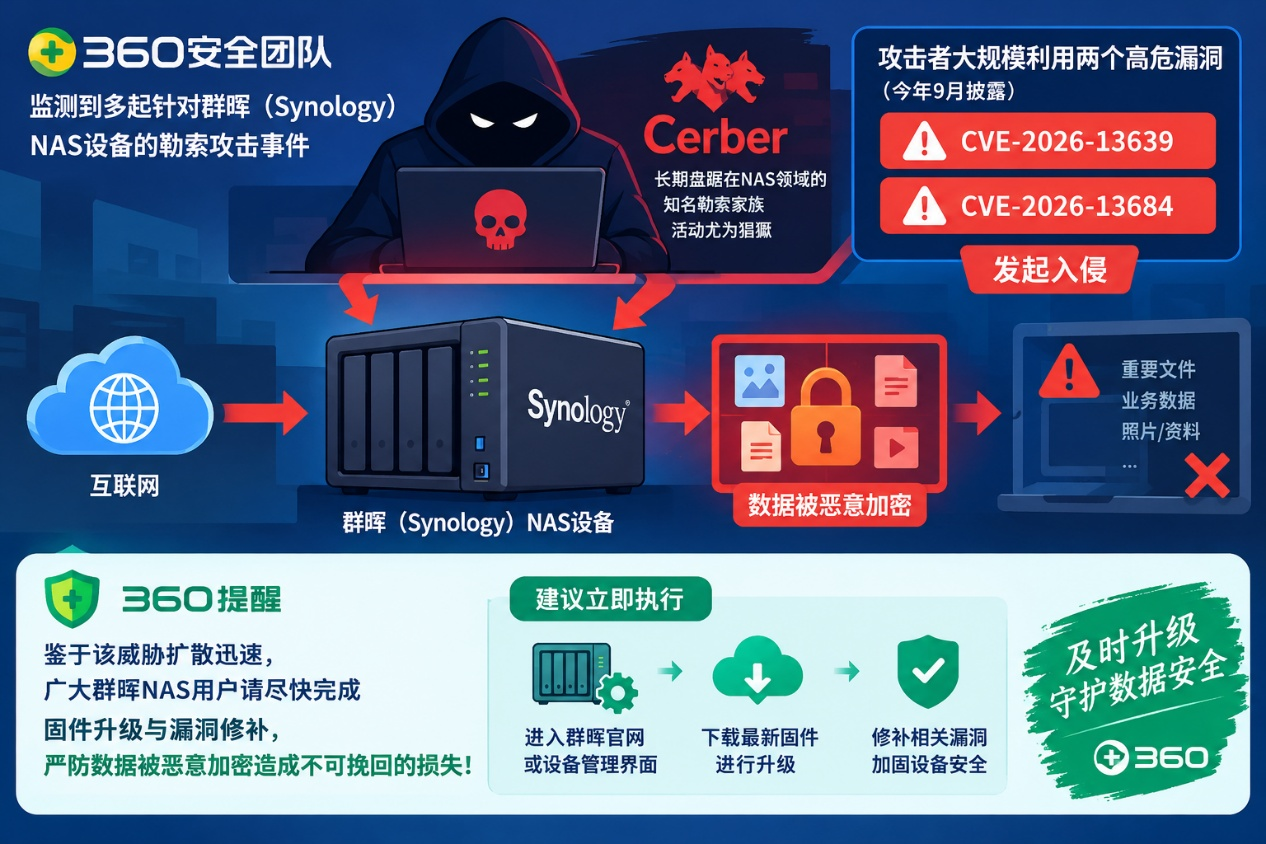
近期大量用户反馈:群晖 NAS 正在遭遇 .L0CK3D 勒索病毒集中攻击,很多企业、个人存放在 NAS 里的文档、项目资料、照片备份被恶意加密,文件后缀被篡改,数据无法正常打开。很多人原本把 NAS 当成最后的数据备份,结果连同备份一起沦陷,损失惨重。
官方通报:攻击根源 PHP2Shell 漏洞
群晖 PSIRT 安全团队已经发布正式安全公告,本次爆发和 PHP2Shell 系列漏洞(CVE-2026-109618、CVE-2026-109619) 强相关。
漏洞影响搭载 PHP 依赖的第三方套件,清单如下:
Calendar、IDrive、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station、WordPress
✅ 重要区分:
IDrive 是第三方套件,群晖原生 Synology Drive 不在受影响范围。
群晖已经针对 DSM7.4 / DSM7.3 推送 PHP 安全补丁;已经停止维护的旧版本(7.2/7.1/7.0/6.2)同样放出修复包。
MailStation 比较特殊:需要手动在套件中心更新,不会自动升级。
DSM 内置自用 PHP 组件,架构上无法外网直接访问,攻击面极低,后续版本再完善修复。
⚠️ 一个非常关键的风险点:
并不是只有老系统才会中招!
安全处置案例里,部分已经升级到最新 DSM7.4 版本的群晖,依然被入侵。排查后发现,入侵入口大多是:
Docker 容器内未打补丁服务(例如 GitLab 等)、自行部署的 PHP 程序、额外开放到公网的业务端口。
除此之外,黑客还会持续扫描 CVE-2024-10441 等历史高危漏洞,老旧未加固设备极易被扫到拿下。
很多运维误区:以为 DSM 更新到最新 = 绝对安全,忽略 Docker、自建 Web 服务、第三方 PHP 套件,这是本次大量中招的核心原因。
🛡️ 有群晖 NAS,马上执行这 4 步自救(优先级从高到低)
1、收敛公网暴露,这是第一防线【最重要】
严禁直接把 5000/5001 管理端口、SSH 端口、Web 服务端口做端口映射暴露公网!
远程访问方案替换:优先用 Tailscale、WireGuard 等内网 VPN,或者群晖官方 QuickConnect;
不要图省事,直接把 NAS 管理页怼到互联网上,扫描器几分钟就能扫到。
2、升级 DSM 系统 + 全部套件补丁
进入套件中心,先更新 DSM 系统,再逐个更新上面清单里的 PHP 类套件,尤其是 MailStation 手动升级 PHP 补丁。
低于 DSM6.2 的老旧版本,暂时先停用所有受影响 PHP 套件,优先规划系统升级。
3、账号与权限加固
- 禁用默认 admin 账号,不要使用弱密码
- 所有管理员账号开启两步验证 2FA
- 清理闲置账号,关闭不必要 SSH、Telnet 登录权限
- 定期检查【任务计划】,勒索入侵后常会植入恶意定时脚本
4、建立【冷备份】,快照≠保险,RAID 更防不住勒索
划重点:
RAID1/5/6,只能防止硬盘硬件损坏,完全无法抵御勒索病毒加密!
DSM 快照可以做恢复,但如果黑客拿到高权限,快照一样可以被删除篡改。
✅ 终极方案:核心业务、重要资料,定期备份到外置移动硬盘,备份完成后直接拔掉硬盘、断网隔离,做异地冷备份。
⚠️ 如果已经中招,正确处置流程
- 立刻拔掉网线,物理断网:阻止病毒继续加密更多文件、跨设备同步扩散
- 不要盲目重启、不要直接格式化硬盘,保留现场,方便溯源取证
- 谨慎对待网上 “解密大师、付费解密中介”:大量骗子只收钱,拿不到有效私钥,钱和数据两空
- 有条件联系专业安全团队做应急响应、样本分析
安全建议
很多人买群晖,初衷是为了安心存资料、做备份。但勒索病毒攻击从来不是 “遥远事件”,这次.L0CK3D 集中爆发已经印证:只靠系统本身,不做网络边界管控、不做多介质离线备份,风险极高。
针对本轮Cerber对群晖NAS发起的勒索攻击,我们给出如下安全建议:
l 关注网络安全资讯,第一时间更新NAS设备系统或安装安全补丁,封堵高危漏洞;
l 尽量不要直接把NAS管理端口映射至公网,如需外网访问,优先使用NAS厂商提供的跳转业务或者VPN;
l 停用设备初始的默认管理员账号,为所有账号设置强口令,尽可能开启两步验证及自动IP封锁等安全验证机制;
l 开启共享文件夹快照并打开快照防篡改功能;定期检查快照是否正常生成;
l 至少为重要数据准备一份离线隔离备份;该备份平时需断开与NAS的任何连接,避免被勒索软件一并加密;
l 开启设备防火墙,仅放行必要端口,尽量为管理后台的访问权限配置可信IP白名单;
l 定期查看日志中心,留意异常登录、批量文件修改,发现可疑后缀或疑似勒索文件等情况,应立刻断网进行安全检查;
l 清理闲置共享链接、不用的套件和服务,缩小攻击面;
l 不要支付赎金!不要支付赎金!不要支付赎金!
👉 转发给身边做运维、存重要数据、在用群晖的朋友和公司,提前加固,不要等到所有文件全部加密,才追悔莫及。